
HideFile mengenkripsi file Anda di browser dengan kunci yang dibuat dari kata sandi Anda, lalu menyimpan hasil enkripsinya di dalam foto, PDF, atau video biasa. File dan kata sandi Anda tidak dikirim ke kami. Halaman ini menyebut algoritma dan parameternya, mencantumkan persis apa yang dikirim aplikasi, dan terus terang tentang batasnya, termasuk yang akan dipegang pembaca cermat untuk menilai kami.
Dua gagasan menjaga sisa halaman ini tetap lurus. Enkripsi adalah lapisan keamanan: tanpa kata sandi, isinya tidak terbaca. File sampul adalah kamuflase: ia mengubah tampilan byte terenkripsi bagi orang yang menelusuri file Anda, dan tidak membuatnya tak terlihat oleh orang yang memeriksanya.
Kata sandi Anda menjadi kunci di perangkat Anda
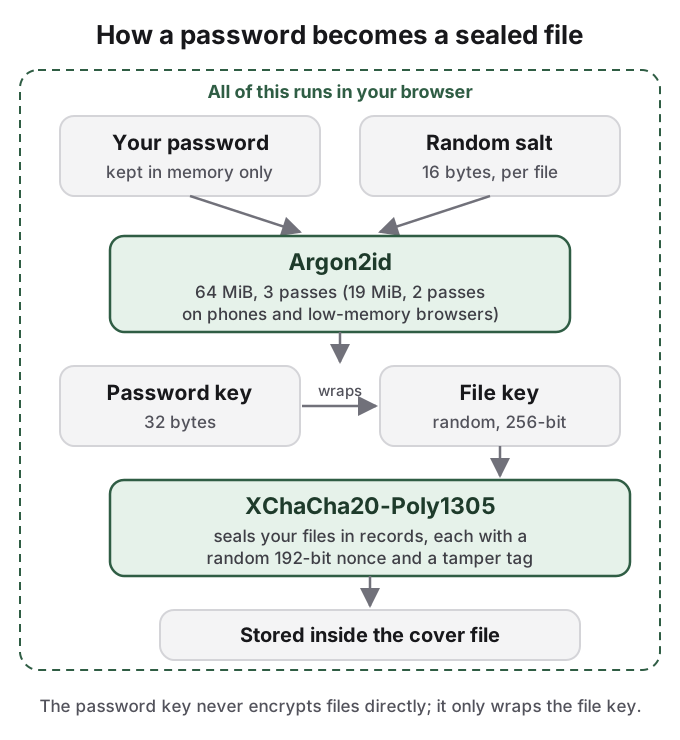
Saat Anda membuat file terkunci, HideFile mengubah kata sandi menjadi kunci dengan Argon2id (versi 1.3), fungsi turunan kunci yang menuntut memori. Menuntut memori artinya setiap percobaan memakan blok memori selain waktu, sehingga menebak tetap lambat bahkan di perangkat keras yang dibuat untuk menebak.
Biayanya bergantung pada tempat file dibuat. Di browser desktop, Argon2id memakai memori 64 MiB dan 3 iterasi pada satu lane. Browser yang melaporkan ponsel atau tablet, atau memori 4 GB atau kurang, mendapat 19 MiB, 2 iterasi, dan satu lane, karena browser ponsel tidak bisa andal memakai 64 MiB setiap pembukaan tanpa gagal. Pengaturan lebih rendah itu memenuhi rekomendasi minimum OWASP untuk Argon2id. Parameter disimpan di dalam file terkunci, jadi file yang dibuat di desktop tetap berbiaya 64 MiB saat Anda membukanya di ponsel.
Setiap file terkunci mendapat salt acak 16 byte, disimpan bersamanya. Dua orang yang memilih kata sandi sama tetap berakhir dengan kunci berbeda, sehingga tidak ada yang bisa menghitung satu tabel tebakan lebih dulu dan memakainya terhadap setiap file.
File Anda disegel dengan XChaCha20-Poly1305
Kunci dari kata sandi Anda tidak mengenkripsi file Anda secara langsung. Setiap file terkunci punya kunci file 256-bit acaknya sendiri, dibuat di perangkat Anda. Kunci kata sandi membungkus kunci file itu, dan kunci file menyegel file Anda.
Penyegelan memakai XChaCha20-Poly1305, cipher terautentikasi: ia menjaga isi tetap pribadi dan mendeteksi perusakan. File disimpan sebagai rekaman, masing-masing dengan nonce 192-bit acaknya sendiri dan tag autentikasi Poly1305. Kalau sebuah rekaman diubah, baik karena salinan rusak maupun disengaja, pembukaan gagal dengan pesan galat, bukan diam-diam mengembalikan isi yang salah.
Kedua algoritma berasal dari pustaka sumber terbuka RustCrypto (crate argon2 dan chacha20poly1305). Inti kami sendiri, ditulis dalam Rust, memakainya dan berjalan di browser Anda yang dikompilasi ke WebAssembly. Inti yang sama berjalan di mana pun HideFile berjalan, jadi ada satu implementasi untuk diperiksa, bukan satu per platform.
Tidak ada yang Anda kunci diunggah
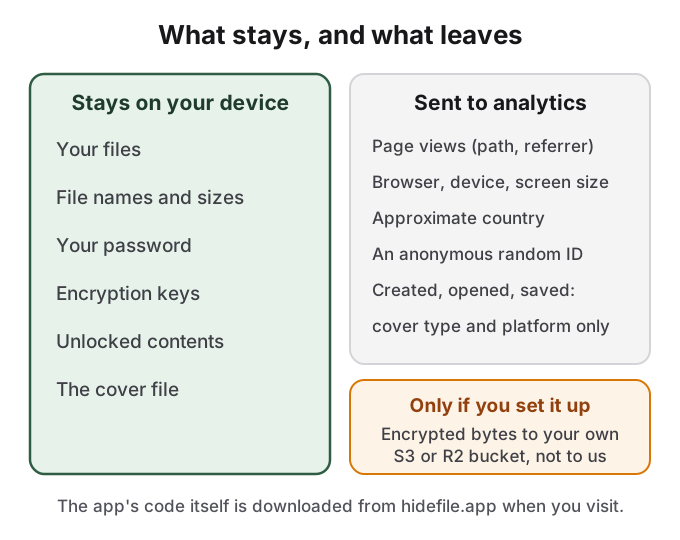
Mengunci, membuka, dan menyimpan semuanya terjadi di tab browser. File Anda, nama file, kata sandi, dan kunci tidak dikirim ke server HideFile, dan tidak ada server HideFile yang menyimpan file terkunci. Satu pengecualian adalah fitur yang Anda nyalakan sendiri: kalau Anda menghubungkan bucket kompatibel S3 milik Anda sendiri, seperti Cloudflare R2, aplikasi mengirim byte terenkripsi dari perangkat Anda langsung ke bucket itu, bukan ke kami.
Aplikasi memang menyimpan beberapa hal di browser di perangkat Anda. Agar pembukaan kembali cepat, aplikasi menyimpan salinan file terkunci terakhir yang Anda buka, tetap terenkripsi, hingga sehari dan hingga 100 MB. File yang Anda simpan untuk dipakai ulang dan salinan kerja file yang terbuka berada di penyimpanan file pribadi browser. Aplikasi juga mengingat pengaturan seperti tema dan tampilan, serta nama, ukuran, dan waktu sepuluh sampul terakhir yang Anda buka, tidak pernah kata sandinya. Menghapus data situs menghapus semuanya. Di komputer bersama atau pinjaman, lakukan itu saat selesai.
Analitik yang kami kirim tidak membawa data file
Kami memakai PostHog untuk menghitung penggunaan, dengan autocapture dimatikan, sehingga klik dan isi halaman tidak direkam. Yang dikirim:
- Tampilan halaman: path halaman dan URL perujuk, browser dan jenis perangkat Anda, serta ukuran layar.
- Perkiraan negara, yang diturunkan PostHog dari alamat IP Anda saat permintaan tiba.
- Pengenal acak anonim yang disimpan di browser Anda, untuk menghitung kunjungan berulang.
- Tiga peristiwa,
locked_file_created,locked_file_opened, danlocked_file_saved, masing-masing hanya membawa jenis sampul (png, jpeg, mp4, atau pdf) dan platform (web atau native).
Nama file, ukuran, jumlah, path, kata sandi, kunci, isi, dan pesan galat tidak dikirim. Pemblokir konten seperti uBlock Origin memblokir analitik dan aplikasi bekerja sama saja. Anda bisa memeriksanya sendiri: buka alat pengembang browser, perhatikan tab Network saat mengunci dan menyimpan file, dan cari permintaan apa pun yang membawa file Anda. Kebijakan privasi adalah versi mengikat dari daftar ini.
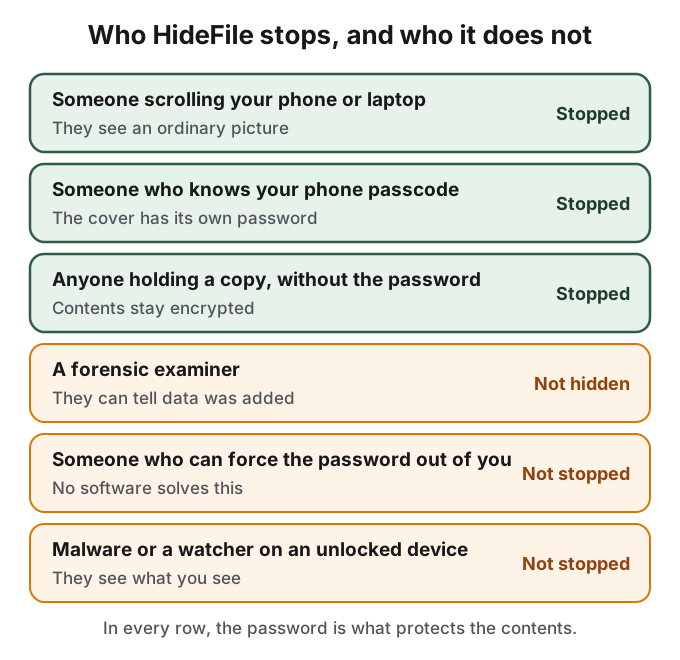
Model ancaman, dinyatakan sebagai orang
| Siapa | Hasil | Mengapa |
|---|---|---|
| Orang yang menggulir ponsel, laptop, atau drive cloud Anda | Terhenti | Mereka melihat foto, PDF, atau video biasa, dan tidak ada yang bernama seperti brankas |
| Orang yang tahu kode sandi ponsel Anda | Terhenti | Sampul punya kata sandi sendiri, terpisah dari kunci perangkat |
| Siapa pun yang punya salinan sampul tanpa kata sandinya | Terhenti | Isinya tetap terenkripsi |
| Pemeriksa forensik, atau siapa pun yang tahu HideFile dan memeriksa dengan teliti | Tidak tersembunyi | Mereka bisa tahu ada data yang ditambahkan; isinya tetap terenkripsi |
| Orang yang bisa memaksa Anda menyerahkan kata sandi | Tidak terhenti | Tidak ada perangkat lunak yang menyelesaikan ini |
| Malware, perekam layar, atau pengamat di perangkat yang terbuka | Tidak terhenti | Selama file terbuka, mereka melihat apa yang Anda lihat |
Alat forensik bisa tahu bahwa ada data yang ditambahkan
HideFile tidak berusaha menyembunyikan keberadaan data dari pemeriksaan forensik, dan tidak mengklaimnya. Rekaman terenkripsi Anda berada di dalam struktur file sampul itu sendiri, tempat penampil biasa mengabaikannya. Alat khusus, atau pemeriksa yang tahu apa yang dicari, bisa mengenali bahwa ada rekaman yang ditambahkan. Ukuran file adalah tanda yang lebih sederhana: foto liburan singkat yang membawa beberapa gigabita itu tidak lazim, dan membandingkan sampul dengan aslinya yang belum diubah langsung menunjukkan perbedaannya.
Yang didapat pemeriksa adalah fakta bahwa ada sesuatu di sana, bukan isinya. Tanpa kata sandi, rekaman tetap tersegel. Itulah batas yang jujur: terlihat biasa menjawab orang yang penasaran dan pencarian biasa, bukan pemeriksa gigih yang memegang perangkat Anda. HideFile adalah alat yang salah untuk pemeriksaan di perbatasan, pemeriksa terlatih, atau tekanan hukum.
Deteksi perusakan mencakup rekaman tersegel, bukan setiap byte sampul. Aplikasi yang menyimpan ulang, menghapus metadata, atau mengompres ulang sampul bisa mengubah gambar tanpa alarm dari enkripsi, dan bisa menghapus rekamannya sepenuhnya, yang menghancurkan file di dalamnya. Simpan sampul sebagai file.
Tidak ada pemulihan kata sandi
Kami tidak menyimpan kata sandi Anda dan tidak bisa menurunkannya dari file terkunci. Tidak ada tautan reset, kode pemulihan, atau proses dukungan yang bisa membuka file. Kalau kata sandi hilang, file di dalamnya hilang. Itu sifat dari rancangannya, dan alasan mengapa siapa pun yang memegang salinan sampul Anda tidak bisa begitu saja meminta kami membukanya.
Apa yang bukan sumber terbuka dan belum diaudit
Kode sumber HideFile tidak dipublikasikan, dan tidak ada firma independen yang mengauditnya. Algoritmanya standar, pustaka yang mengimplementasikannya bersumber terbuka, dan halaman ini serta halaman keamanan di aplikasi memberi parameternya, tetapi kode kami yang memanggilnya belum bisa dibaca orang luar saat ini.
Itu penting. Seorang komentator Hacker News, menanggapi alat tertutup lain yang menyembunyikan data di dalam foto, mengatakannya dalam empat kata: "no source code == no security." Yang lain di komunitas itu menunjukkan bahwa aplikasi web dikirim baru dari server setiap kunjungan, jadi bahkan kode sumber yang dipublikasikan perlu cara untuk memastikan bahwa kode yang Anda jalankan cocok dengannya. Kedua poin itu adil, dan bagi pembaca yang memegang standar tersebut, HideFile belum memenuhinya. Kami lebih suka mengatakannya daripada berdebat. Kalau Anda menemukan kelemahan, kirim email ke support@hidefile.app dengan langkah untuk mereproduksinya dan beri kami waktu yang wajar untuk merilis perbaikan sebelum Anda mempublikasikannya.
Sumber
- HideFile: How HideFile protects you
- HideFile: Privacy Policy
- OWASP: Password Storage Cheat Sheet
- RFC 9106: Argon2 Memory-Hard Function for Password Hashing and Proof-of-Work Applications
- RustCrypto: argon2 crate dan chacha20poly1305 crate
- Hacker News: Show HN: a hardware-bound local password vault hidden in a photo, komentar 49509561
- Hacker News: comment on browser delivery of encrypted apps