
Steganographie-Tools verstecken eine Datei oder Nachricht in einem unauffälligen Bild, Audioclip oder Video. Die bekannten sind alt, kostenlos und für verschiedene Aufgaben gebaut: steghide für JPEG und WAV auf der Kommandozeile, OpenStego für PNG-Bilder und Wasserzeichen, OutGuess für JPEG-Forschung, OpenPuff für das Verstecken über mehrere Dateien unter Windows und dazu eine lange Reihe von Online-Encodern. Dieser Ratgeber vergleicht sie danach, worin sie verstecken, wann sie zuletzt aktualisiert wurden, was sie besiegt und für wen sie taugen, und erklärt, wo HideFile hineinpasst und wo nicht.
Wer bei Bing nach „steganography tool“ sucht, bekommt ein Karussell mit denselben Namen und danach eine KI-Zusammenfassung, die browserbasierte LSB-Encoder empfiehlt. Was beides nicht sagt: Das berühmteste Tool hat seit 2003 keine Version mehr bekommen, und ein Cracker kann vierzehn Millionen Passwörter in zwei Sekunden dagegen ausprobieren.
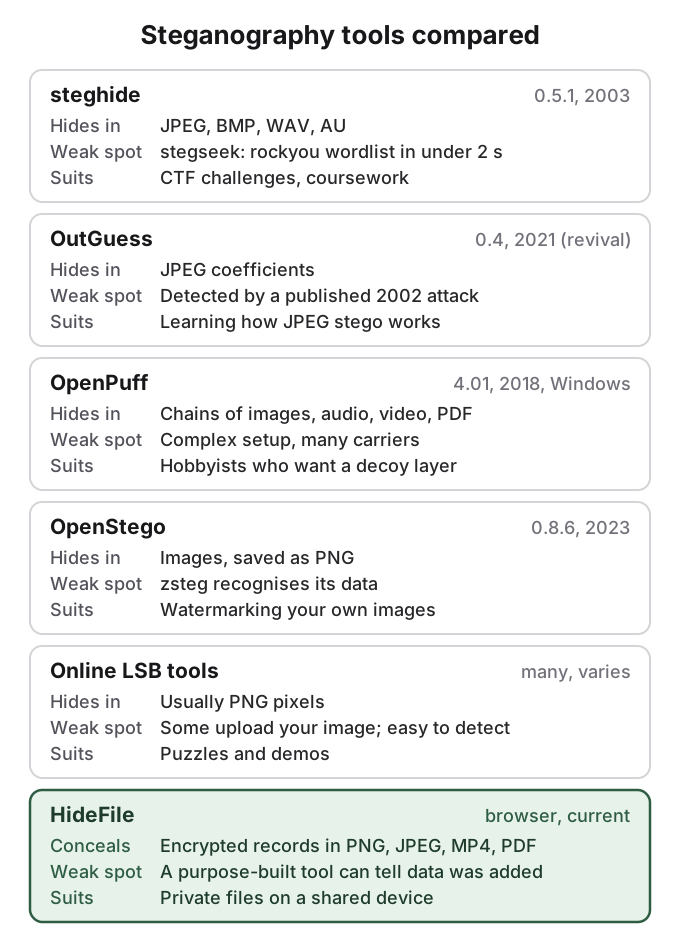
Steganographie-Tools auf einen Blick
| Tool | Versteckt in | Letzte Version | Oberfläche | Was es besiegt | Geeignet für | | --- | --- | --- | --- | --- | --- | | steghide | JPEG, BMP, WAV, AU | 0.5.1, Oktober 2003 | Kommandozeile | stegseek knackt schwache Passphrasen und erkennt seine Daten ohne eine | CTF-Aufgaben, Seminararbeiten | | OutGuess | JPEG-Koeffizienten | 0.4, September 2021 (Wiederbelebungsprojekt) | Kommandozeile | Ein veröffentlichter Blockiness-Angriff von 2002 | Lernen, wie JPEG-Steganographie funktioniert | | OpenPuff | Ketten aus Bildern, Audio, Video, PDF | 4.01, 2018 | Windows-Oberfläche | Komplexität; für große Dateien braucht man viele Träger | Hobbyisten, die eine Köderschicht wollen | | OpenStego | Bilder, gespeichert als PNG | 0.8.6, Januar 2023 | Java-Oberfläche und Kommandozeile | zsteg erkennt seine LSB-Daten; schwaches Passwort-Hashing | Eigene Bilder mit Wasserzeichen versehen | | Online-LSB-Tools | Meist PNG-Pixel | Unterschiedlich | Webseite | Einfaches LSB ist leicht zu erkennen; manche laden dein Bild hoch | Rätsel und Demos | | HideFile | Verschlüsselte Einträge in PNG, JPEG, MP4, PDF | Aktuell | Browser | Ein dafür gebautes Tool kann erkennen, dass Daten hinzugefügt wurden | Private Dateien auf einem gemeinsam genutzten Gerät |
steghide ist der Klassiker, und seine Passphrase ist die ganze Verteidigung
steghide ist das Tool, das die meisten CTF-Write-ups und YouTube-Tutorials voraussetzen, und es ist das, wonach erfahrene Reddit-Kommentatoren greifen: „don't reinvent stego, just use this“ (erfinde Stego nicht neu, nimm einfach das), wie einer es ausdrückte. Es versteckt jede Datei in einem JPEG-, BMP-, WAV- oder AU-Träger. Seine Projektseite sagt weiterhin „The current version is 0.5.1“, veröffentlicht am 15. Oktober 2003. Linux-Distributionen paketieren es weiter, es lässt sich also leicht installieren, aber der Code selbst hat seit über zwanzig Jahren keine Upstream-Version mehr bekommen.
Sein Design ist besser, als sein Alter vermuten lässt. steghide komprimiert und verschlüsselt die Nutzlast (standardmäßig Rijndael, die AES-Chiffre), wählt mit der Passphrase pseudozufällige Positionen in den Bild- oder Audiodaten und tauscht Wertepaare, statt sie zu überschreiben, sodass die Gesamtzahl der Farb- oder Sample-Werte gleich bleibt. Das Projekt beschreibt das als widerstandsfähig gegen „first-order statistical tests“ (statistische Tests erster Ordnung). Die einfache Nutzung mit eigenen Dateien sieht so aus:
steghide embed -cf photo.jpg -ef note.txt
steghide extract -sf photo.jpg
Die Schwachstelle ist die Passphrase. stegseek ist ein eigens gebauter steghide-Cracker, dessen README sagt, er könne „run through the entirety of rockyou.txt in under 2 seconds“ (die gesamte rockyou.txt in unter 2 Sekunden durchlaufen); rockyou ist eine geleakte Liste von rund vierzehn Millionen echten Passwörtern. Er kann auch steghide-Metadaten ohne Passwort extrahieren, woran ein Analyst erkennt, dass eine Datei überhaupt steghide-Daten enthält. Ein Wörterbuchwort ist also kein Schutz. Wenn du steghide nutzt, nimm eine lange zufällige Passphrase und geh davon aus, dass sich das Vorhandensein von Daten bestätigen lässt.
OutGuess führte statistikbewusstes JPEG-Verstecken ein und wurde 2002 gebrochen
OutGuess wurde 1999 von Niels Provos geschrieben und arbeitet direkt mit den komprimierten Koeffizienten von JPEG. Nach dem Einbetten passt es andere Koeffizienten an, sodass das Gesamthistogramm der Koeffizienten des Bildes dem Original entspricht; das sollte den Chi-Quadrat-Angriff besiegen, der frühere JPEG-Tools erwischte. 2002 veröffentlichten Fridrich, Goljan und Hogea einen Angriff auf Basis von „Blockiness“ an den JPEG-Blockkanten, der OutGuess erkannte und die Länge der versteckten Nachricht schätzen konnte.
Das ursprüngliche Projekt lag jahrelang still. Eine Wiederbelebungsgruppe, Resurrecting Open Source Projects, veröffentlichte im September 2021 die Version 0.4, und die liefern aktuelle Linux-Pakete aus. Seine Nutzlast ist laut Wikipedia fragil und übersteht keine JPEG-Neukodierung. OutGuess behandelt man am besten als gut dokumentiertes Lehrbeispiel dafür, wie JPEG-Steganographie und Steganalyse sich gegenseitig überholen.
OpenPuff versteckt über viele Träger, mit Köderoption
OpenPuff ist ein portables Programm für Windows (die Seite bietet auch einen Linux-Build) von Cosimo Oliboni, und seine letzte Version, 4.01, stammt von 2018. Es ist das ehrgeizigste Tool dieser Liste. Es verteilt eine Nutzlast über eine Kette von Trägern: Bilder (BMP, JPG, PCX, PNG, TGA), Audio (AIFF, MP3, WAV und andere), Video (3GP, MP4, MPG, VOB) und Flash- oder PDF-Dateien, bis zu 256 MB, „if you have enough carriers at disposal“ (wenn genug Träger zur Verfügung stehen). Es schichtet mehrere Chiffren und unterstützt abstreitbare Steganographie: „Top secret data can be protected using less secret data as a decoy.“ (Streng geheime Daten lassen sich schützen, indem weniger geheime Daten als Köder dienen.)
Der Preis ist Komplexität. Du verwaltest Passwörter, Reihenfolge der Träger und Einstellungen pro Träger, und verlierst du einen Träger, bricht die Kette. Die Quellen widersprechen sich bei der Lizenz (Wikipedia nennt es Closed-Source-Freeware, die Hilfedatei erwähnt die LGPL), prüfe das also, bevor du dich darauf für etwas verlässt, das andere prüfen können sollen.
OpenStego ist die freundlichste Desktop-Option, am besten für Wasserzeichen
OpenStego ist eine kostenlose Java-App unter GPL-2.0 mit grafischer Oberfläche für Windows, macOS und Linux. Die neueste GitHub-Version ist 0.8.6 vom Januar 2023. Sie hat zwei Aufgaben: Daten mit einer randomisierten LSB-Methode in einem Bild zu verstecken und Bilder mit einer unsichtbaren Signatur zu versehen, damit du später beweisen kannst, dass eine Kopie von dir stammt.
Beim Verstecken wird die Ausgabe als PNG gespeichert, das verlustfrei ist, sodass die Nutzlast erhalten bleibt, bis jemand das Bild in JPEG umwandelt. Die Erkennung ist gut erforscht: zsteg, ein gängiges Analyse-Tool für PNG und BMP, führt OpenStego unter den Formaten auf, die es erkennt. OpenStego bietet passwortbasierte AES-Verschlüsselung, aber sein Quellcode leitet den Schlüssel mit einem festen Salt und nur wenigen Iterationen ab, wodurch schwache Passwörter billig zu erraten sind. Nutze es, um eigene veröffentlichte Bilder mit Wasserzeichen zu versehen oder für LSB-Verstecken, wo es nichts ausmacht, gefunden zu werden.
Online-Steganographie-Tools sind gut für Rätsel, nicht für private Dateien
Die Bing-Zusammenfassung oben verweist auf Browser-Tools wie StegoToolkit, SteganoCrypt und StegOnline, und das oberste organische Ergebnis für „steganography tools“ ist ein Online-Encoder. Die meisten betten einfach per LSB in ein PNG ein, worauf statistische Detektoren genau abgestimmt sind. Die größere Frage ist, wohin dein Bild geht. Manche Seiten verarbeiten das Bild in deinem Browser; andere laden es zum Kodieren auf einen Server hoch. Eine Seite sagt selten klar, was zutrifft. Öffne also die Netzwerk-Werkzeuge deines Browsers oder lies die Dokumentation der Seite, bevor du etwas Privates eingibst.
Erkennungs-Tools sind die andere Hälfte der Landschaft
Dieselben Communities, die Verstecktools bauen, bauen Finder. stegseek zielt auf steghide. zsteg prüft PNG- und BMP-Dateien auf LSB-Daten und bekannte Tool-Signaturen. Stegdetect, der JPEG-Detektor aus der eBay-Studie von 2001, wird nicht mehr weiterentwickelt. In r/computerforensics berichtete ein Nutzer, der nach einem modernen Ersatz fragte, dass eine Reihe von Detektoren, darunter StegExpose, in einem mit steghide erstellten Bild nichts fand: „None of these tool found anything.“ (Keines dieser Tools hat etwas gefunden.) Ein sauberes Ergebnis beweist wenig, und ein Treffer kaum mehr, wie Kann man versteckte Fotos erkennen? mit den Zahlen erklärt.
HideFile ist Tarnung plus Verschlüsselung, keine klassische Steganographie
HideFile ist eine Website, die in jedem modernen Browser läuft und private Fotos, Videos, PDFs und Dokumente in eine gewöhnliche Tarndatei legt: ein Foto, Video oder PDF deiner Wahl. Die Tarndatei öffnet sich überall als normale Datei. Auf hidefile.app mit dem Passwort geöffnet, zeigt sie die enthaltenen Dateien als private Galerie.
Es ist keine Steganographie im strengen Sinn, und es gibt sich auch nicht so aus. HideFile verändert keinen einzigen Pixel und versucht nicht, statistisch normal auszusehen. Es verschlüsselt deine Dateien im Browser (XChaCha20-Poly1305, wobei der Schlüssel über Argon2id durch dein Passwort geschützt ist) und speichert sie als Einträge, die das Dateiformat für zusätzliche Daten vorsieht, sodass die Datei gültig bleibt. Ein dafür gebautes Tool kann erkennen, dass Daten hinzugefügt wurden; den Inhalt kann es ohne das Passwort nicht lesen. Dateien werden nicht auf einen HideFile-Server hochgeladen.
Was es den klassischen Tools voraushat, ist Praxistauglichkeit: ganze Ordner, große Videos und PDFs, eine Galerie zum Durchblättern, nichts zu installieren, und eine Tarndatei, die du wie jede andere Datei auf ein neues Handy kopieren oder sichern kannst. Was es nicht bietet, ist Unsichtbarkeit für einen Analysten. Was ist Steganographie? erklärt den Unterschied zwischen den Methoden.
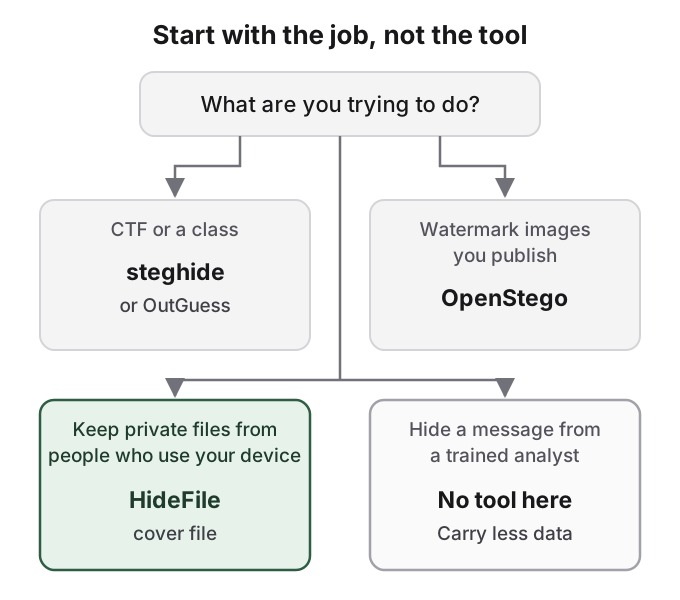
So kann HideFile helfen
Wenn du Steganographie-Tools vergleichst, weil private Fotos oder Dateien auf deinem Handy oder Laptop nicht mehr auffallen sollen, passen die klassischen Tools schlecht. steghide und OutGuess fassen kleine Nutzlasten und brauchen ein Terminal. OpenStego braucht einen Desktop und PNG. Online-Encoder laden dein Bild womöglich hoch. Eine Foto-Tresor-App, die andere übliche Antwort, kündigt sich durch ihr Symbol an, wie Ist eine Foto-Tresor-App sicher? behandelt.
HideFile ist für diesen Alltagsfall gebaut. Wähle eine Tarndatei, füge Dateien hinzu, setze ein Passwort und speichere die Tarndatei dort, wo du deine anderen Fotos oder Dokumente aufbewahrst. Wer vorbeiscrollt, sieht ein gewöhnliches Bild. Sei dir über die Grenzen im Klaren: HideFile hält neugieriges Mitschauen auf, keine forensischen Werkzeuge; es gibt keine Passwort-Wiederherstellung, ein vergessenes Passwort heißt also, die Dateien sind weg; und Apps, die Fotos neu kodieren, können den versteckten Teil entfernen, also verschicke und sichere die Tarndatei als Datei. Für eine geschulte Gutachterin oder einen Gutachter, eine Grenzkontrolle oder rechtlichen Druck ist es das falsche Werkzeug, und alles andere in dieser Tabelle auch. Zu den Tricks, die Leute ganz ohne Spezialsoftware nutzen, siehe Dateien offen sichtbar verstecken.
Quellen
- steghide: project home (version 0.5.1, 2003-10-15; checked 2026-10-14)
- stegseek: GitHub repository and README (v0.6, 2021; checked 2026-10-14)
- OutGuess: Resurrecting Open Source Projects repository (0.4, 2021-09-03; checked 2026-10-14)
- Wikipedia: OutGuess (checked 2026-10-14)
- OpenPuff: project home and help file v4.01; Wikipedia: OpenPuff (checked 2026-10-14)
- OpenStego: project home, GitHub releases (0.8.6, 2023-01-30) and key derivation source
- zsteg: GitHub repository (checked 2026-10-14)
- Provos and Honeyman, Detecting Steganographic Content on the Internet, CITI Technical Report 01-11, 2001
- Reddit, r/computerforensics: Is there any tool to identify steganography?
- Reddit, r/Steganography: PNG download keeps the data, WebP does not